大工网安告[2026036]
一、 情况分析
Google Chrome是由Google开发的免费开源跨平台网页浏览器,基于Chromium项目构建,支持Windows、macOS、Linux、Android和iOS等操作系统。它以高速渲染引擎(Blink)、V8JavaScript引擎、强大的安全沙箱机制以及丰富的扩展生态著称,广泛应用于个人上网、企业办公和Web应用访问。Chrome集成了同步、密码管理、隐私保护等功能,是全球使用最广泛的桌面浏览器之一。
近日,监测到Google发布公告称Google Chrome XML释放后重用漏洞(CVE-2026-125350)存在在野利用,该漏洞源于XML解析过程中对象生命周期管理不当,导致已释放的内存区域被后续操作重新引用。攻击者可利用此漏洞,通过构造特制的HTML页面触发内存损坏,进而在浏览器沙箱内实现任意代码执行,可能导致敏感信息泄露、权限提升或进一步系统控制。
威胁类型:代码执行、拒绝服务。
技术类型:释放后重用。
危害描述:攻击者可利用此漏洞,通过构造特制的HTML页面触发内存损坏,进而在浏览器沙箱内实现任意代码执行,可能导致敏感信息泄露、权限提升或进一步系统控制。
二、 影响版本
Google Chrome(Windows/Mac)<157.0.8103.50/.51
Google Chrome(Linux)<157.0.8103.50
三、 处置建议
修复解决方案(含漏洞补丁):
目前官方已发布安全更新,建议用户尽快升级至最新版本:
Google Chrome(Windows/Mac)>=157.0.8103.50/.51
Google Chrome(Linux)>=157.0.8103.50
版本检测及升级步骤:
1. 查看右上角的“更多”图标,选择帮助->关于Google Chrome
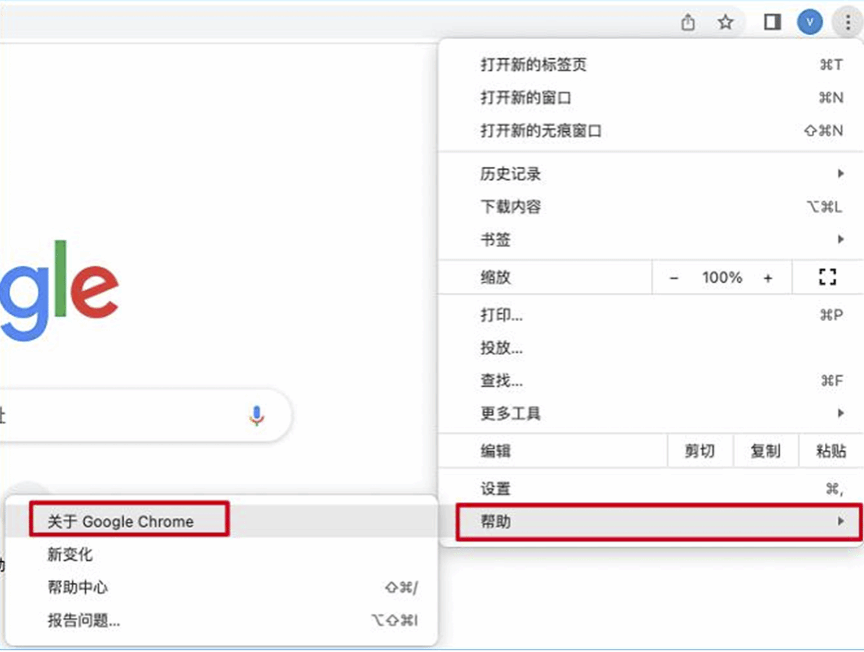
2.等待版本下载完成后,选择重新启动
3.查看当前版本


